AI時代に求められるセキュリティ対策とは
AIが加速する脆弱性発見とサイバー攻撃に、企業はどう備えるか
不正アクセスによる情報漏えいや、ランサムウェアによる業務停止。こうした被害を目にするたび、「自社の対策は十分なのか」と感じていませんか。
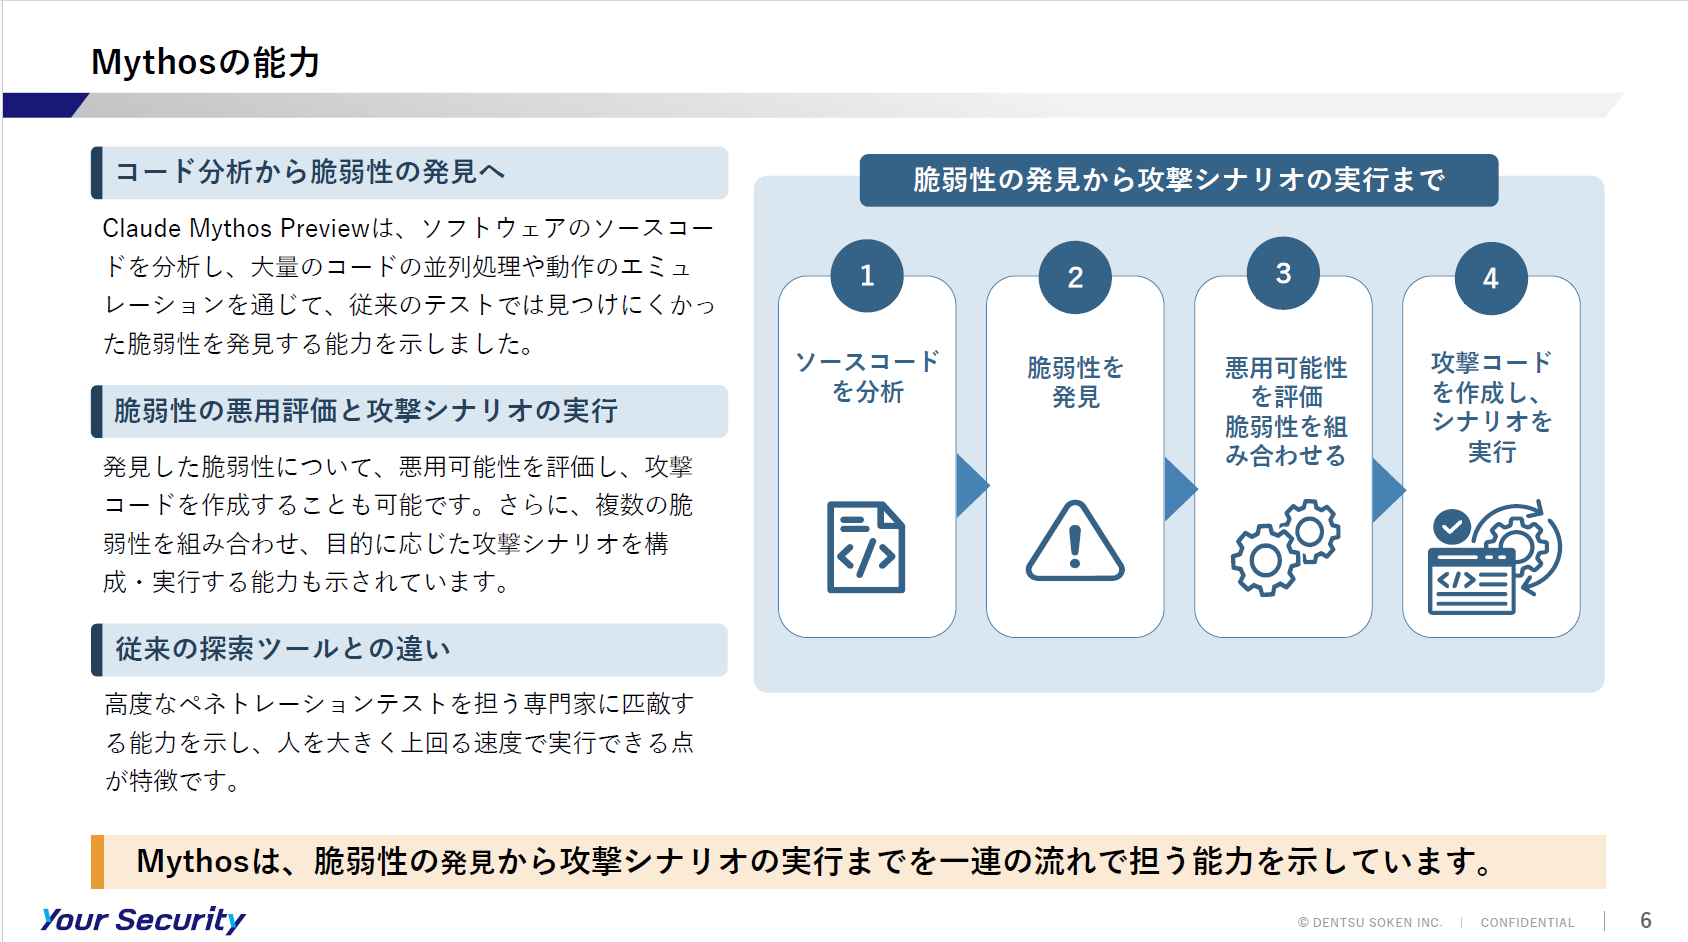
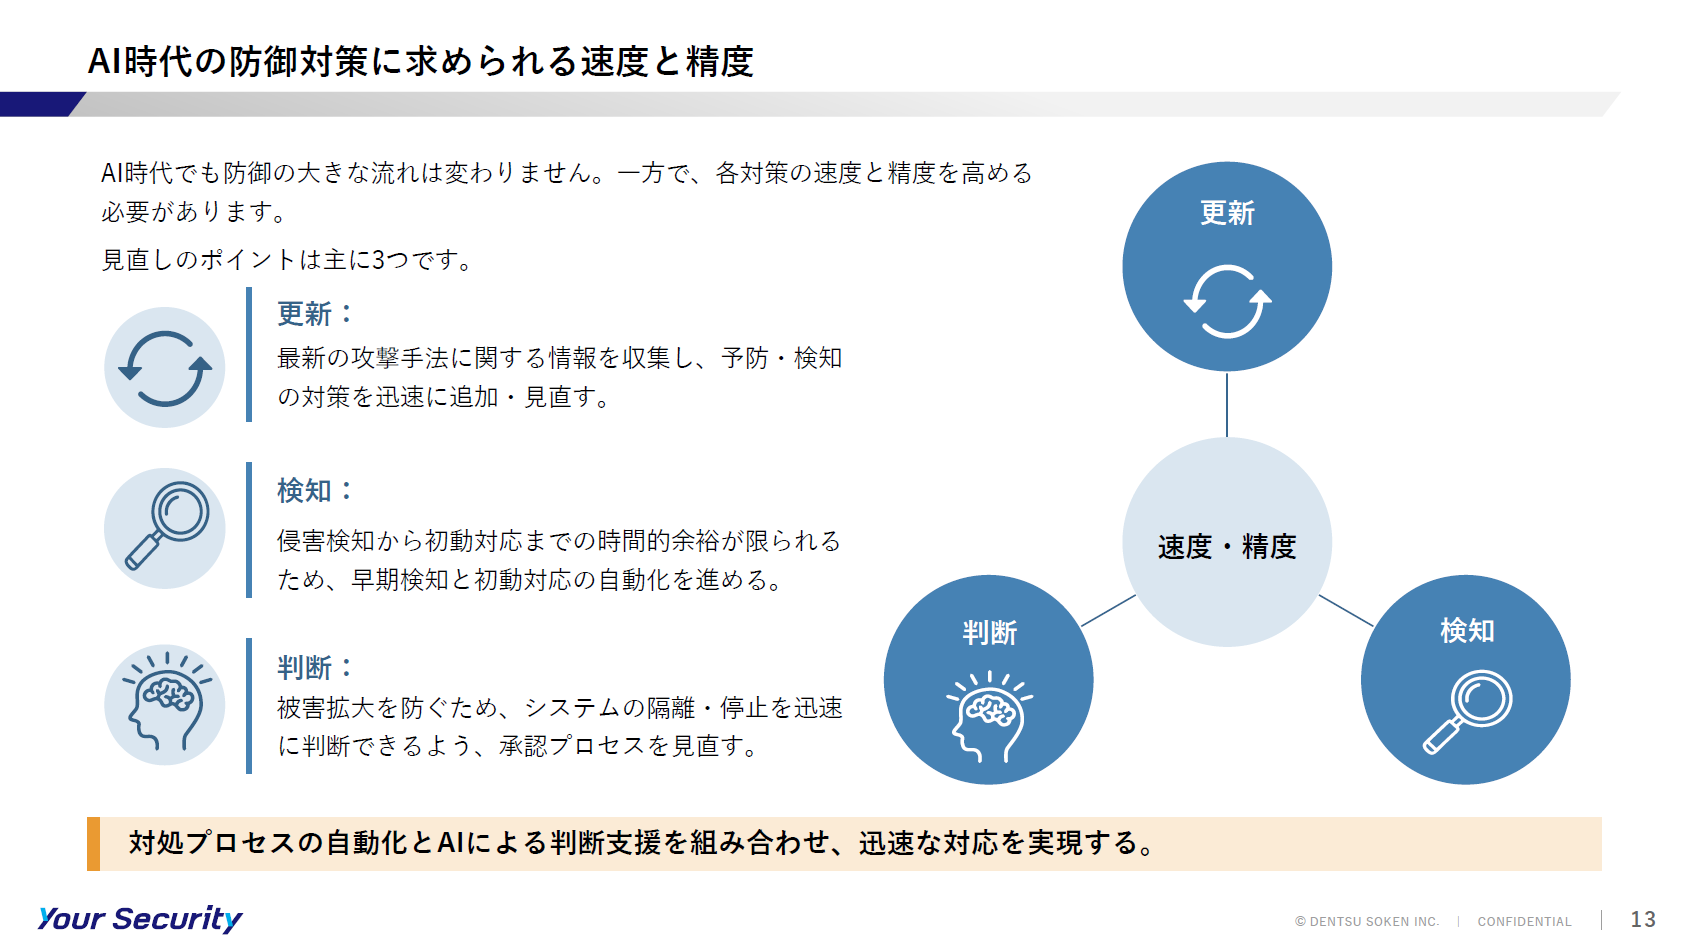
さらに、AIによって脆弱性の発見や攻撃の自動化が進めば、企業が対応に使える時間は短くなる可能性があります。パッチ適用、侵害の検知、被害拡大を防ぐ判断――これまでの対策で、どこまで対応できるでしょうか。
本資料では、AIがサイバー攻撃にもたらす変化を解説したうえで、「優先して守る対象をどう見極めるか」「検知から初動までをどう早めるか」「被害を受けても業務をどう継続・復旧するか」という視点から、対策の見直しポイントを整理します。新たな技術の導入だけでなく、既存対策の運用や、経営・事業部門を交えた判断体制まで。自社の備えに何が足りないのか、次に何を強化すべきかを考えるために、ぜひご活用ください。